Un cryptolocker (ou « ransomware ») est un logiciel malveillant qui se diffuse principalement via un email infecté. Une fois exécuté sur l’ordinateur de l’utilisateur, le logiciel va chiffrer l’ensemble de ses données mais peut également faire de même sur les lecteurs réseaux qui sont rattachés au poste de travail. A la suite de cela, les documents personnels de l’utilisateurs et ceux de l’entreprise ne seront plus « lisibles ». Généralement, un message indique ensuite que vous devez payer une rançon afin d’avoir de nouveau accès aux fichiers.
Ce type d’attaque est depuis quelque temps monnaie courante. D’ailleurs, vous avez sans doute déjà dû recevoir un email étrange vous invitant à ouvrir la pièce jointe afin de régler une facture, ou autre, non ?
La plupart du temps, le code malveillant est attaché dans la pièce jointe d’un email avec un document Office, PDF ou bien une archive (zip par exemple).
Les documents Office sont bien connus pour « transporter » du code malveillant qui se lancera via l’intermédiaire d’une macro. Les macros sont des petits scripts utilisées via Word/Excel afin d’automatiser des tâches. Malheureusement, elles peuvent aussi être utilisées pour récupérer et exécuter un cryptolocker sur le poste de votre utilisateur.
Si ce dernier exécute la pièce jointe d’un message frauduleux qui ouvrira Office, il y aura ensuite deux possibilités :
Dans le cas d’une archive malveillante, le principe reste le même. L’utilisateur recevra un mail avec une archive contenant le cryptolocker. Il est probable que celle-ci soit protégée par un mot de passe afin d’outre passer le filtrage anti-spam. Le mot de passe de l’archive peut-être donné directement dans le corps de l’email tout en invitant l’utilisateur à ouvrir la pièce jointe.
Notre offre de messagerie contient automatiquement une protection antispam avancée. En effet, notre système de filtrage intègre des techniques de filtrage permettant de bloquer les pièces jointes considérées comme dangereuses (basé sur le nom du fichier, son extension ou bien si celle-ci contient des macros par exemple). Nous sommes aussi capable de scanner les URL présentes dans le corps du message.
Nous vous conseillons de bloquer les documents Office contenant des macros (.docm, .xlsm). Cette opération est très simple et peut-être réalisée via le panneau d’administration de notre solution antispam :
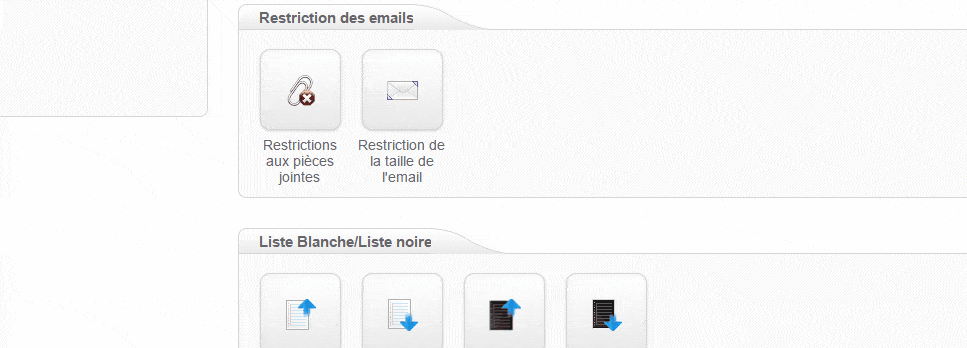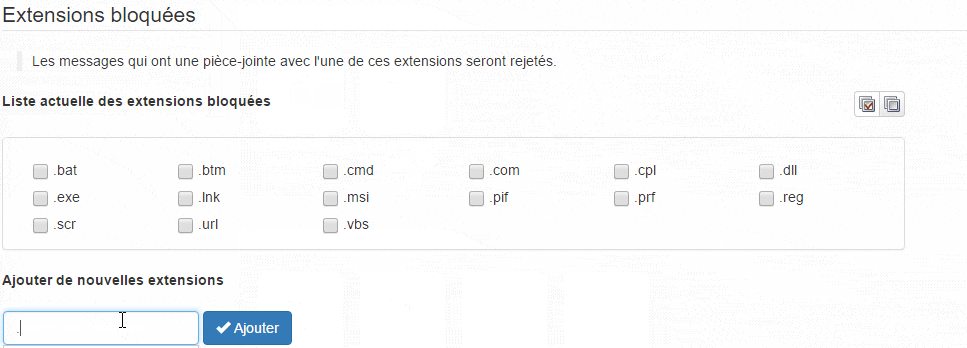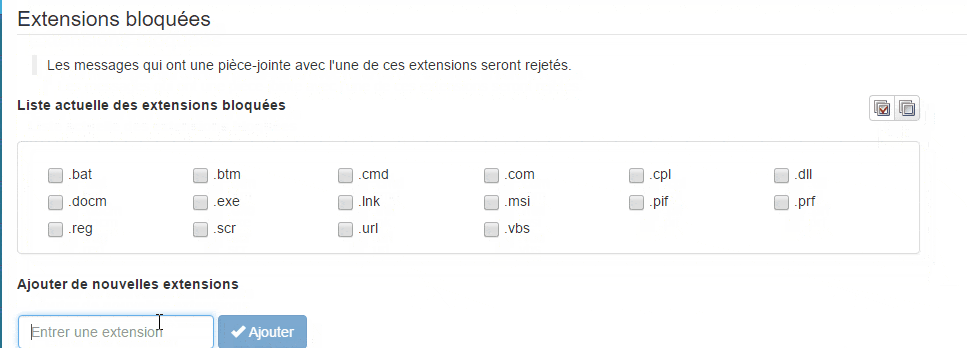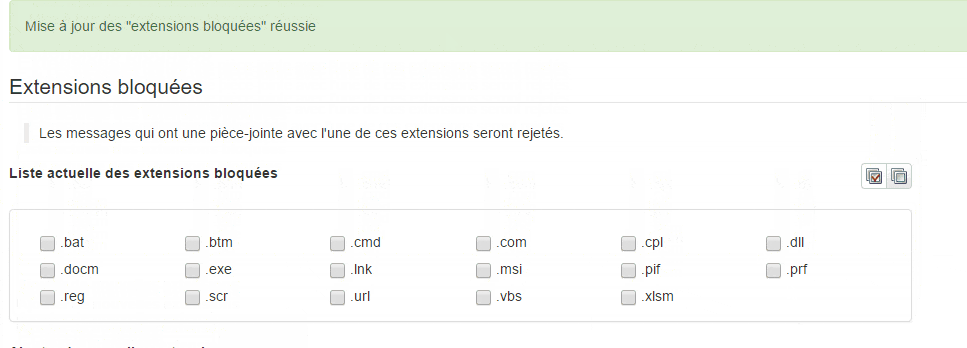
Les archives contenant des fichiers exécutables peuvent également être bloquées par mesure de sécurité. Notre technologie de filtrage est capable de scanner en profondeur les archives, ainsi une archive qui contient une archive etc… peut être scannée et vérifiée.
Plus important encore, nous détectons de manière pro-active le spam et le phishing. Notre système se base aussi sur d’autres filtres anti-spam qui peuvent vérifier l’émetteur (son adresse IP,…)
Si vous avez des questions n’hésitez pas à nous contacter.
Le 12 septembre, Microsoft a ajouté une nouvelle fonctionnalité à sa plateforme de collaboration Teams : l’accès invité pour des utilisateurs n’étant pas membre d’une certaine organisation. La plateforme Teams se présente comme un outil de collaboration intégrant de manière très poussée les outils de la suite Office 365 et Microsoft tend peu à peu à […]
Lire la suite
Office 365, bien plus qu’Office dans le Cloud Généralement les entreprises qui migrent vers le Cloud commencent par migrer leur messagerie professionnelle Exchange. Satya Nadella, CEO Microsoft, l’a d’ailleurs clairement exprimé : « Office 365 is the new Exchange and will cannibalize the other ». En effet il est certain qu’à terme la majorité des entreprises auront […]
Lire la suite
Microsoft renforce la sécurité de sa suite cloud avec une nouvelle fonctionnalité intégrée à Defender for Office 365, destinée à bloquer automatiquement les attaques par bombardement de courriels (mail bombing). Ce dispositif est actuellement en cours de déploiement mondial, avec une disponibilité complète prévue d’ici fin juillet 2025. Qu’est-ce que Defender for Office 365 ? […]
Lire la suite