Un cryptolocker (ou « ransomware ») est un logiciel malveillant qui se diffuse principalement via un email infecté. Une fois exécuté sur l’ordinateur de l’utilisateur, le logiciel va chiffrer l’ensemble de ses données mais peut également faire de même sur les lecteurs réseaux qui sont rattachés au poste de travail. A la suite de cela, les documents personnels de l’utilisateurs et ceux de l’entreprise ne seront plus « lisibles ». Généralement, un message indique ensuite que vous devez payer une rançon afin d’avoir de nouveau accès aux fichiers.
Ce type d’attaque est depuis quelque temps monnaie courante. D’ailleurs, vous avez sans doute déjà dû recevoir un email étrange vous invitant à ouvrir la pièce jointe afin de régler une facture, ou autre, non ?
La plupart du temps, le code malveillant est attaché dans la pièce jointe d’un email avec un document Office, PDF ou bien une archive (zip par exemple).
Les documents Office sont bien connus pour « transporter » du code malveillant qui se lancera via l’intermédiaire d’une macro. Les macros sont des petits scripts utilisées via Word/Excel afin d’automatiser des tâches. Malheureusement, elles peuvent aussi être utilisées pour récupérer et exécuter un cryptolocker sur le poste de votre utilisateur.
Si ce dernier exécute la pièce jointe d’un message frauduleux qui ouvrira Office, il y aura ensuite deux possibilités :
Dans le cas d’une archive malveillante, le principe reste le même. L’utilisateur recevra un mail avec une archive contenant le cryptolocker. Il est probable que celle-ci soit protégée par un mot de passe afin d’outre passer le filtrage anti-spam. Le mot de passe de l’archive peut-être donné directement dans le corps de l’email tout en invitant l’utilisateur à ouvrir la pièce jointe.
Notre offre de messagerie contient automatiquement une protection antispam avancée. En effet, notre système de filtrage intègre des techniques de filtrage permettant de bloquer les pièces jointes considérées comme dangereuses (basé sur le nom du fichier, son extension ou bien si celle-ci contient des macros par exemple). Nous sommes aussi capable de scanner les URL présentes dans le corps du message.
Nous vous conseillons de bloquer les documents Office contenant des macros (.docm, .xlsm). Cette opération est très simple et peut-être réalisée via le panneau d’administration de notre solution antispam :
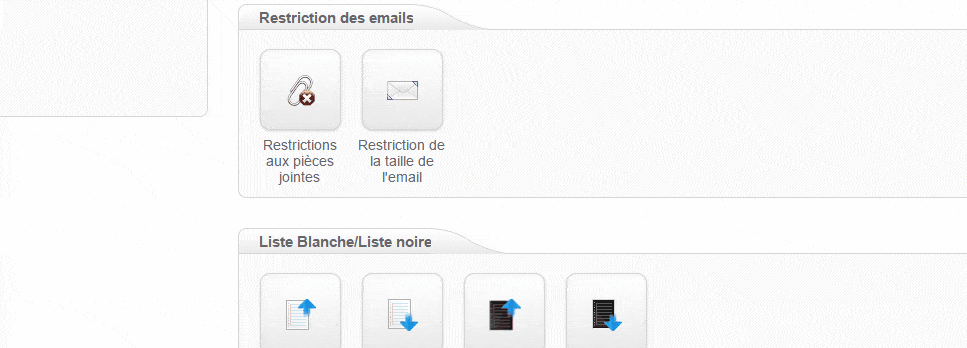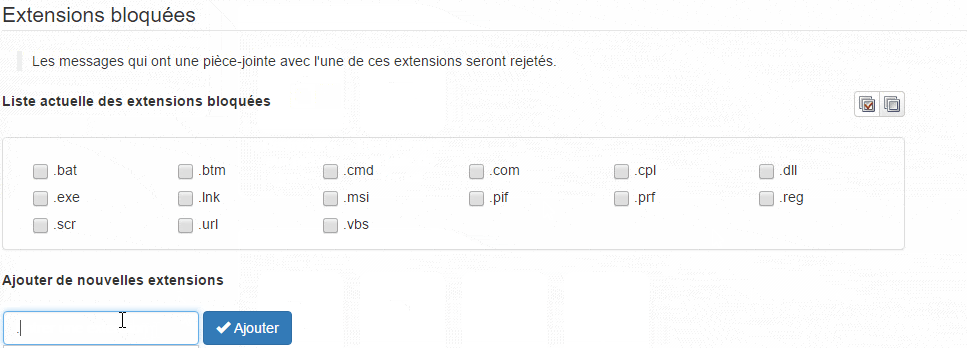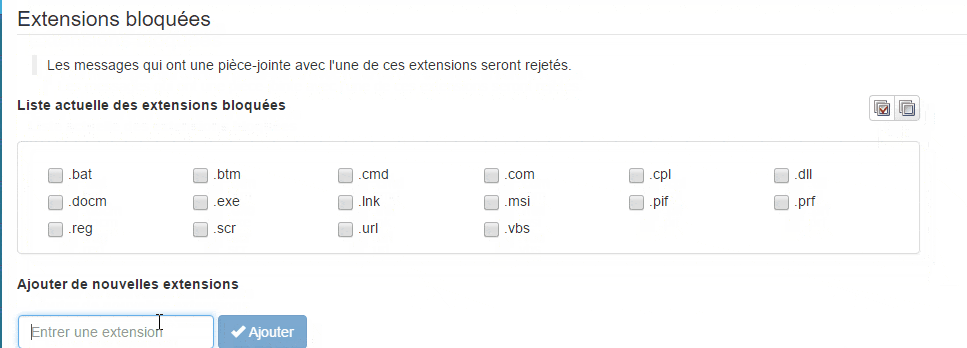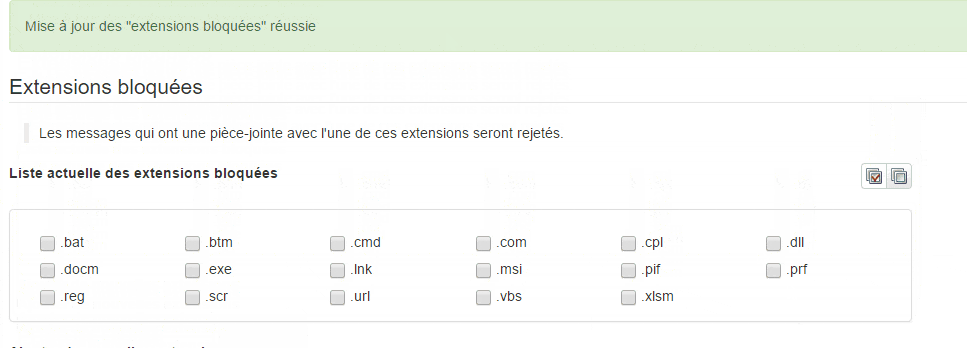
Les archives contenant des fichiers exécutables peuvent également être bloquées par mesure de sécurité. Notre technologie de filtrage est capable de scanner en profondeur les archives, ainsi une archive qui contient une archive etc… peut être scannée et vérifiée.
Plus important encore, nous détectons de manière pro-active le spam et le phishing. Notre système se base aussi sur d’autres filtres anti-spam qui peuvent vérifier l’émetteur (son adresse IP,…)
Si vous avez des questions n’hésitez pas à nous contacter.
Accès à distance, mise à l'échelle, sécurité…1 minute top chrono pour comprendre les principaux avantages d'Azure Virtual Desktop et pourquoi vous n’allez plus pouvoir vous en passer. Suivez le guide !
Lire la suite
En tant que novice du logiciel collaboratif SharePoint, de nombreuses questions peuvent apparaître : Via quels terminaux pourrez-vous avoir accès à votre serveur SharePoint ? Quel type de documents pouvez-vous stocker sur ce serveur ? Y aurez-vous accès en mode hors connexion ? Découvrez dans cet article le fonctionnement d’une plateforme SharePoint 2016 hébergée chez Openhost ! Comment accéder […]
Lire la suite
Les attaques basées sur l’authentification font partie des attaques les plus fréquentes. En 2021, Microsoft a intercepté 35,7 milliards d’e-mails de phishing et bloqué plus de 25,6 milliards d’attaques menées via l’authentification. Les solutions MFA contribuent fortement à la prévention de diverses menaces et [...]
Lire la suite