Microsoft a récemment publié une nouvelle édition de Cyber Signals, une note d’information régulière sur les cybermenaces, qui met en lumière les tendances en matière de cybersécurité dans le monde.
Cette seconde édition se concentre sur l’économie du ransomware as-a-service et la manière dont elle a évolué pour devenir un modèle économique dominant, permettant aujourd’hui à un plus grand nombre de criminels, quelle que soit leur expertise technique, de déployer des ransomwares.
Ce rapport comprend des informations et des recommandations pour renforcer vos méthodes d’authentification et réduire votre surface d’attaque, pour prévenir les attaques par ransomware dans votre entreprise.
Un ransomware (ou rançongiciels en français) est un logiciel malveillant qui empêche les utilisateurs d’accéder à leur PC ou à leurs fichiers personnels et exigent le paiement d’une rançon en échange du rétablissement de l’accès.
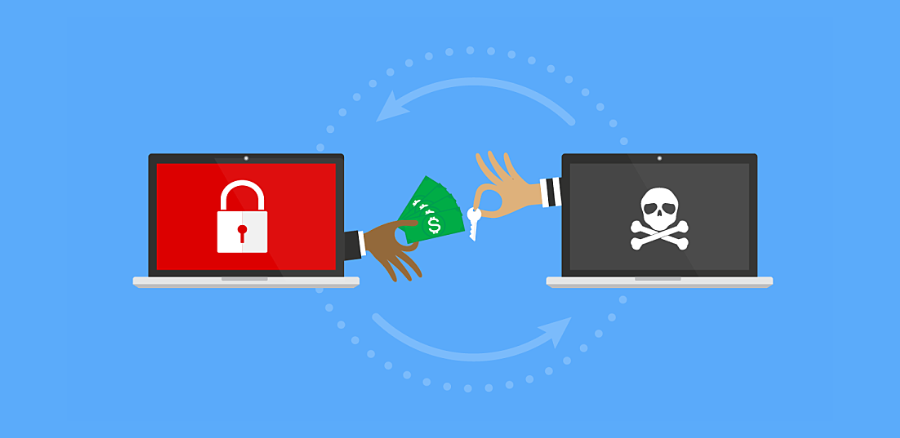
Contrairement à de nombreux secteurs d’activité orientés vers les travailleurs indépendants pour des raisons d’efficacité, les cybercriminels préfèrent louer ou vendre leurs outils de ransomware en échange d’une partie des bénéfices, plutôt que mener leurs propres attaques.
L’économie du “Ransomware as a Service” (RaaS) permet aux cybercriminels d’acheter l’accès aux payloads des ransomwares (les éléments qui provoquent des dégâts) et aux fuites de données, ainsi qu’aux infrastructures de paiement.
Les programmes RaaS (LockBit, Hive, BlackBasta…) réduisent les barrières d’entrée et obscurcissent l’identité des attaquants à l’origine du ransomware. Certains programmes comptent plus de 50 “affiliés”, c’est-à-dire des utilisateurs de ces kits RaaS prêts à l’emplois.
Au même titre que toute personne peut faire du covoiturage pour se rendre d’un point A à un point B sans utiliser sa propre voiture, toute personne possédant un PC portable et une carte bancaire peut se rendre sur le dark web pour trouver des logiciels malveillants prêts à l’emplois et rejoindre cette économie.
Suivre les tendances et les techniques utilisées par les opérateurs RaaS et leurs affiliés dans la phase de pré-ransomware d’un incident est essentiel pour protéger les clients contre ce type de menaces. Mon travail consiste à repérer ces acteurs pré-ransomware le plus tôt possible. Si vous ne cherchez que le payload du ransomware, lui-même – vous arrivez trop tard.
Emilie Hacker, Threat intelligence analyst chez Microsoft
Maintenant que vous êtes incollables sur les ransomwares, nous vous proposons quelques bonnes pratiques faciles à mettre en place dans votre entreprise pour vous protéger.
Les attaquants ont besoin de vos informations d’authentification pour réussir leur cyberattaque. Mots de passe volés, identités non protégées…dans la majorité des déploiements réussis de ransomware, les attaquants accèdent à des comptes administrateurs (avec des privilèges élevés) qui leur donnent un large accès au réseau de l’entreprise.
Vous devez activer l’Authentification Multi facteur (MFA) sur tous vos comptes en donnant la priorité aux comptes administrateurs. Vous réduisez les chances de réussite d’une cyberattaque en vous assurant que l’utilisateur qui tente d’accéder à une ressource (application, messagerie, compte en ligne…) est bien celui qu’il prétend être.
Dans presque tous les cas de ransomware observés, au moins un système exploité dans le cadre de l’attaque était dépourvu de solution de sécurité (ou alors elle était mal configurée).
De la même manière que vous installez un détecteur de fumée dans votre logement, vous devez installer vos produits de sécurité aux bons endroits et les tester fréquemment. Vous devez vérifier que vos outils de sécurité fonctionnent dans une configuration optimale et qu’aucune partie du réseau n’est sans protection.
Microsoft Defender vous permet de protéger vos données d’entreprises contre tout type de menaces, y compris les ransomware.
> Consultez notre article dédié pour en savoir plus
La meilleure façon de renforcer un logiciel est de le maintenir à jour. Bien que certaines applications basées sur le Cloud se mettent à jour automatiquement sans intervention de votre part, vous devez appliquer immédiatement les correctifs des autres fournisseurs. En 2022, on observe que les vulnérabilités sont toujours le principal vecteur des cyberattaques.
Microsoft Intune vous permet de maintenir automatiquement vos appareils (PC, smartphone, tablette) et vos applications à jour, y compris sur vos appareils personnels (BYOD).
Le rapport est disponible ici : https://query.prod.cms.rt.microsoft.com/cms/api/am/binary/RE54L7v

Téléphoner avec Microsoft Teams est donc bien une réalité… Fini les PABX ! La téléphonie Microsoft Teams transforme la communication d’entreprise en intégrant les appels traditionnels dans un environnement collaboratif moderne. Cette solution unifiée permet aux entreprises de centraliser leurs communications tout en réduisant les coûts d’infrastructure. Les principaux avantages incluent l’intégration transparente des appels, […]
Lire la suite
Hébergez votre logiciel EBP via un accès bureau distant Le logiciel EBP est une suite d’applications performante permettant aux PME et grands comptes, de bénéficier de solutions puissantes en termes de solutions de comptabilité, gestion commerciale et paie. Openhost vous propose d’héberger vos logiciels EBP et ainsi d’y avoir accès en bureau distant via des serveurs TSE/RDS. […]
Lire la suite
Dans un monde professionnel en constante évolution, la capacité à travailler de n’importe où est devenue une nécessité. Azure Virtual Desktop (AVD) répond à ce besoin en offrant un bureau virtuel accessible depuis n’importe quel appareil connecté à Internet. Cette solution de Microsoft permet aux collaborateurs d’accéder à leur environnement de travail complet et à […]
Lire la suite